如何在 Ubuntu 23.10 上安装 RabbitMQ
本文详细介绍如何在 Ubuntu 23.10 系统上安装 RabbitMQ 消息队列。涵盖从更新系统、添加软件源、安装 Erlang 依赖到配置自动启动的完整步骤。同时包含创建管理员用户、启用管理插件及访问 Web 界面的操作指南,助您快速搭建并监控 RabbitMQ 服务。
关于HTML消毒的技术文章和开发文档。
本文详细介绍如何在 Ubuntu 23.10 系统上安装 RabbitMQ 消息队列。涵盖从更新系统、添加软件源、安装 Erlang 依赖到配置自动启动的完整步骤。同时包含创建管理员用户、启用管理插件及访问 Web 界面的操作指南,助您快速搭建并监控 RabbitMQ 服务。
文章介绍了在Termux中安装Nginx的方法,包括查看版本、运行及访问地址,同时提供了配置文件路径和相关文件位置信息。
代码用于给网页元素添加随机class和id属性,处理HTML内容并返回修改后的结果。
本文详细介绍 Linux 系统中用于检查登录历史的 last 命令及其相关工具。内容涵盖如何查看用户登录会话、失败尝试(lastb)及最后登录记录(lastlog)。文章重点解析了因 2038 年时间戳溢出问题,在 Debian 13、Ubuntu 24.10 等新发行版中移除旧工具的现状,并提供了 wtmpdb、lslogins 和 lastlog2 等现代替代方案的安装与使用指南,帮助管理员有效审计系统安全。
文章介绍了使用remi源安装PHP扩展时,如何确定扩展名称及版本信息,列举了多个扩展及其对应的PHP版本支持情况。
本文详细介绍为 TinyMCE 配置内容安全策略(CSP)的方法与安全建议。涵盖如何防止 XSS 攻击、使用 DOMPurify 进行 HTML 消毒、强制实施 HSTS 以确保 HTTPS 加密通信,以及保持依赖项更新等关键安全措施,帮助用户构建更安全的 Web 应用环境。
A comprehensive list of WordPress core blocks and their supported features, including layout, design, typography, interactivity, and specific use cases like social links, tables, and tabs.
本文详细介绍 TinyMCE 编辑器的内容过滤与 HTML 格式管理功能。通过 Schema 验证和 DOMParser API,您可以定义允许的元素、属性及样式,屏蔽特定内容以增强安全性。文章涵盖如何配置 valid_elements、invalid_elements 等选项来限制或扩展默认格式,处理非 HTML 元素,设置实体编码规则,以及防范 XSS 攻击。同时讲解了条件注释、MathML、iframe 沙箱化等高级安全配置,帮助用户构建纯净且安全的富文本编辑环境。
本文介绍 TinyMCE Full Page HTML 插件,支持在经典模式下全面控制文档元数据与属性。用户可通过直观界面编辑标题、关键词及描述,并在源码视图中查看完整 HTML 结构。文章详细说明了如何配置 DOCTYPE、编码及样式,处理 XSS 清理策略,以及该插件与协作功能不兼容的注意事项和 API 使用示例。
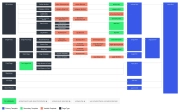
本文详细解析 WordPress 模板层级结构与加载机制。文章涵盖首页、单篇内容、页面及附件等各类视图的模板查找顺序,包括自定义模板与回退逻辑。同时介绍分类法归档、作者、日期等特定页面的模板规则,以及块主题中必需的 front-page.html 和嵌入内容处理方案,帮助开发者构建高效主题。