神马站长平台获取Authkey
神马站长平台获取Authkey时出现Mixed Content错误,因HTTPS页面请求HTTP接口被浏览器阻止。解决方法是在页面head添加Content-Security-Policy代码,通过开发者工具修改实现。
关于GHSA的技术文章和开发文档。
神马站长平台获取Authkey时出现Mixed Content错误,因HTTPS页面请求HTTP接口被浏览器阻止。解决方法是在页面head添加Content-Security-Policy代码,通过开发者工具修改实现。
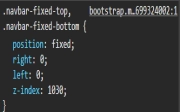
锚点定位不准确可能因网页头部使用fixed定位,解决方法是添加偏移样式并设置隐藏元素以实现正确跳转。
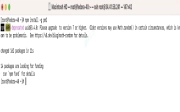
本文详细介绍如何在 Fedora 40 系统上使用 PM2 部署 React 应用。教程涵盖使用 npm 全局安装 PM2、创建新项目、构建静态文件、配置启动脚本以及管理服务状态等完整步骤,助您快速上线 React 项目。
本文介绍 TinyMCE 编辑器提供的默认可用图标列表。用户可参考相关文档了解如何为 TinyMCE 创建自定义图标包,并掌握通过 API 设置图标标识符、预览文件名等配置方法,满足个性化界面需求。
这是一个 Bootstrap 演示页面,展示了结合 TinyMCE 编辑器与 Tiny Bootstrap 皮肤的表单实例。该设计严格匹配默认 Bootstrap 框架的 UI 颜色、表单样式及按钮风格。特别指出编辑器上的焦点轮廓不属于皮肤部分。通过查看下方的 JS 标签代码,您可以获取如何添加此组件的灵感与实现方法。
本文详细介绍应用程序后端与AI服务间基于JWT的身份验证机制。重点讲解使用HS256算法和API Secret进行安全签名的配置流程,涵盖TinyMCE编辑器集成、多租户环境隔离、权限声明设置及故障排除指南,确保本地部署的安全性与数据隐私。
本文提供适用于 TinyMCE 网站或应用程序的全面安全指南。涵盖 XSS 漏洞防护、依赖项更新、HSTS 与 CSP 配置等关键措施。同时解析用户输入风险,如注入攻击、数据泄露及会话管理失效,并介绍 DOMPurify 过滤机制与外部资源沙盒处理策略,助您构建安全的编辑环境。
本文详细介绍 TinyMCE 的安全建议与防护措施。涵盖 XSS 漏洞修复、依赖项更新、HSTS 强制 HTTPS、配置 CSP 策略等关键措施。同时提供关于用户输入清理、外部资源保护及认证会话管理等通用安全风险的应对指南,帮助开发者构建更安全的 Web 应用。
本文详细介绍如何维护 TinyMCE 的安全性,涵盖 XSS 漏洞防护、跨站脚本攻击缓解、注入攻击防御及数据泄露预防。文章提供保持依赖项更新、配置 HSTS 强制 HTTPS、设置内容安全策略 (CSP) 等最佳实践建议。同时讲解 DOMPurify 清理机制、嵌入式资源沙盒化及身份验证管理,帮助开发者构建安全的 TinyMCE 应用环境。
本文详细介绍为 TinyMCE 配置内容安全策略(CSP)的方法与安全建议。涵盖如何防止 XSS 攻击、使用 DOMPurify 进行 HTML 消毒、强制实施 HSTS 以确保 HTTPS 加密通信,以及保持依赖项更新等关键安全措施,帮助用户构建更安全的 Web 应用环境。