使用JavaScript在新窗口打开链接
文章介绍使用JavaScript代码在新窗口中打开链接的方法,包括创建a标签、设置属性及动态添加元素实现点击跳转。
关于add_url的技术文章和开发文档。
文章介绍使用JavaScript代码在新窗口中打开链接的方法,包括创建a标签、设置属性及动态添加元素实现点击跳转。
本文详细介绍构建现代化 CSS 重置排版的方法,涵盖 tidy-typography.css 的核心功能。内容包含流体排版、垂直节奏修剪、文本换行优化、智能连字符及墨水感知下划线等最新 CSS 属性应用。通过具体代码示例,帮助开发者实现更优雅、自适应的网页文字布局,同时兼顾浏览器兼容性与回退机制。
本教程详细指导如何在 Debian 9 系统上通过官方 APT 存储库安装 Yarn。内容涵盖导入 GPG 密钥、启用仓库、安装 Node.js 及验证版本等步骤。此外,文章还介绍了创建项目、添加与升级依赖项、移除包以及安装所有依赖的常用命令,帮助用户高效管理 JavaScript 项目。
神马站长平台获取Authkey时出现Mixed Content错误,因HTTPS页面请求HTTP接口被浏览器阻止。解决方法是在页面head添加Content-Security-Policy代码,通过开发者工具修改实现。
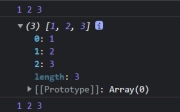
文章介绍使用扩展运算符合并对象和数组,示例展示如何展开数组元素及合并数组对象,并提及PHP中的类似用法。
本文详细介绍 TinyMCE 编辑器中关于图片和文件处理的配置选项。涵盖允许的格式、自定义上传逻辑、数据 URL 与 Blob URI 的处理方式、服务器端上传接口要求以及跨域上传设置。通过调整这些参数,开发者可以灵活控制文件上传流程,实现个性化的媒体管理功能,确保系统安全与兼容性。
本文详细介绍 TinyMCE 编辑器的内容过滤与 HTML 格式管理功能。通过 Schema 验证和 DOMParser API,您可以定义允许的元素、属性及样式,屏蔽特定内容以增强安全性。文章涵盖如何配置 valid_elements、invalid_elements 等选项来限制或扩展默认格式,处理非 HTML 元素,设置实体编码规则,以及防范 XSS 攻击。同时讲解了条件注释、MathML、iframe 沙箱化等高级安全配置,帮助用户构建纯净且安全的富文本编辑环境。
本文详细介绍 TinyMCE 图像插件的功能与配置。用户可通过该插件在编辑器中插入、编辑图片,支持自定义尺寸、比例约束及描述输入。文章涵盖工具栏按钮设置、菜单项添加、文件类型过滤、上传凭证配置以及高级样式选项,帮助开发者优化富文本编辑器的媒体管理体验。
本文详细介绍 TinyMCE 的图片上传功能。通过 uploadImages 方法,编辑器可将本地图片自动上传至远程服务器,避免存储 Base64 数据。文章涵盖服务器端处理脚本要求、CORS 跨域配置、唯一文件名生成策略及 PHP 示例实现,支持拖放和插件添加等多种场景下的图片上传与保存。
本文详细介绍 TinyMCE Web Component 的集成与配置方法。涵盖从安装、许可证密钥设置到编辑器尺寸、只读模式等基础属性调整。同时讲解工具栏、菜单栏、上下文菜单及快速插入/选择工具栏的定制方式。此外,还涉及内容样式表与样式的配置、PowerPaste 插件的 Word 及 HTML 导入过滤、本地图片显示限制、调整大小手柄控制、初始化函数绑定、皮肤与图标包应用、图片上传 URL 及处理程序设置、凭证携带、文件名重用策略,以及事件绑定与支持的浏览器和 TinyMCE 事件列表。