Ubuntu CVE-2026-98432 的修复已在 proposed 软件源中提供
引言我们收到了许多关于 CVE-2026-98432 的疑问。这是一个 Linux 内核在建立 IPv4 TCP 连接时存在的缺陷,影响 4.4 及以上版本的 Linux 内核。该漏洞的 CVSS 3.1 评分为 9.8,属于高危级别。我们的团队目前正在测试针对 Ubuntu 22.04 LTS 及更新版本的 CVE...
关于多GPU修复的技术文章和开发文档。
引言我们收到了许多关于 CVE-2026-98432 的疑问。这是一个 Linux 内核在建立 IPv4 TCP 连接时存在的缺陷,影响 4.4 及以上版本的 Linux 内核。该漏洞的 CVSS 3.1 评分为 9.8,属于高危级别。我们的团队目前正在测试针对 Ubuntu 22.04 LTS 及更新版本的 CVE...
CVSS 9.8:一个存在十年的 Linux 内核漏洞,可从远程、无需登录触发。企业现在应做什么、各发行版的进展,以及我们的补丁服务。Linux 内核中存在一个已潜伏十年的漏洞,攻击者可以从远程且无需登录触发。只需一个开放的 TCP 端口。该漏洞编号为 CVE-2026-9...
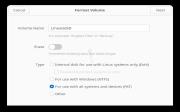
本指南详解如何在 Linux 系统中使用 parted 和 mkfs 命令行工具格式化 USB 闪存盘及 SD 卡。内容涵盖设备识别、卸载、创建 MBR 或 GPT 分区表,以及 FAT32、exFAT、NTFS 和 EXT4 等多种文件系统的格式化步骤。同时介绍 GNOME Disks 和 GParted 图形化工具的使用方法,并提供安全擦除数据及常见故障排除技巧,助您高效管理可移动存储设备。
Linus Torvalds发布Linux 7.4-rc2,重点优化FAT32同步挂载并提升AMDGPU对HDMI 2.2的支持。此次更新包含大量AI生成的补丁、Radeon性能改进及内存管理修复。作为迈向12月底稳定版的重要里程碑,该版本显著增强了驱动兼容性与系统稳定性,是AI时代内核开发趋势的体现。
本文详细介绍如何在 Ubuntu 23.10 系统上安装 RabbitMQ 消息队列。涵盖从更新系统、添加软件源、安装 Erlang 依赖到配置自动启动的完整步骤。同时包含创建管理员用户、启用管理插件及访问 Web 界面的操作指南,助您快速搭建并监控 RabbitMQ 服务。