15款最佳Kali Linux网络渗透测试工具
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
关于CSS样式注入的技术文章和开发文档。
这是一份关于 Kali Linux 中用于网络应用安全测试和漏洞评估的常用工具的详细指南。内容涵盖了从目录扫描(DirBuster, GoBuster)、浏览器利用(BeEF)、密码破解(Hydra)、Web 指纹识别(WhatWeb)、SQL 注入检测(SQLNinja)到 XSS 漏洞利用(XSStrike)等多个方面,旨在帮助安全专家和道德黑客进行全面的渗透测试。
WordPress 6.7新增延迟加载图像大小CSS样式,若未使用srcset属性,可移除该样式以优化页面性能。
本文介绍如何在 Linux 系统上使用 ONLYOFFICE Docs 处理 PDF 文件。它不仅能作为高效的 PDF 查看器,还具备强大的编辑、注释、页面管理及格式转换功能。此外,该软件支持创建可填写的交互式表单,并能与 Nextcloud 等云存储平台无缝集成,是 Linux 环境下替代 Microsoft Office 的理想选择。
WordPress 7.2 Beta 1 现已可供下载和测试。此版本引入了多项新功能,包括扩展的响应式设计工具、新的文本阴影控件、优化的客户端媒体处理以及全新的“今日”仪表盘小部件。此外,还新增了 Secrets API 用于安全存储敏感凭据,并改进了导航管理和协作备注体验。该测试版旨在帮助开发者在正式发布日期前发现并修复问题,确保最终版本的稳定性和强大功能。请仅在测试环境中使用,切勿在生产环境安装。
本教程详细指导如何在 Debian 9 服务器上安装和配置 TigerVNC 与 Xfce 桌面环境。内容涵盖创建 SSH 隧道以保障 VNC 连接安全、生成初始密码文件、编写 xstartup 脚本启动图形界面以及配置 Systemd 服务单元。最后演示如何通过本地端口转发使用 VNC 查看器远程访问服务器,实现安全的图形化桌面控制。
这是一个 Bootstrap 演示页面,展示了结合 TinyMCE 编辑器与 Tiny Bootstrap 皮肤的表单实例。该设计严格匹配默认 Bootstrap 框架的 UI 颜色、表单样式及按钮风格。特别指出编辑器上的焦点轮廓不属于皮肤部分。通过查看下方的 JS 标签代码,您可以获取如何添加此组件的灵感与实现方法。
Laravel 服务容器是管理类依赖和执行依赖注入的核心工具。本文深入解析零配置自动解析、基础绑定、单例与作用域绑定、接口实现绑定及上下文绑定等机制。同时介绍扩展绑定、解析方法、容器事件监听与 PSR-11 兼容性,帮助开发者构建强大应用并贡献代码。
本文详解如何在 WordPress 中利用 theme.json 文件进行主题样式设置。内容涵盖根元素全局样式、HTML 元素样式、核心块样式及嵌套元素样式的配置方法。同时介绍如何为链接和按钮等元素添加伪类效果,以及自定义块风格变体(如轮廓风格)的技巧,帮助开发者通过可视化界面顺畅管理设计细节。
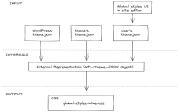
本文档深入解析 WordPress 区块编辑器中的样式概念,涵盖 HTML、CSS、区块样式、全局样式及布局样式的生成机制。文章面向区块作者与项目参与者,详解 theme.json 数据整合、样式表构建流程、用户操作对样式的影响,以及区块支持 API 在序列化样式中的应用与限制,帮助开发者构建一致且可定制的编辑体验。
本文介绍 WordPress 6.1 新引入的 Style Engine 包,旨在为客户端和服务器端应用提供一致的区块样式 API。该工具负责生成、渲染及优化区块与全局样式,支持 theme.json 配置。文章详细解析了 wp_style_engine_get_styles 等核心函数用法、CSS 规则编译流程、预渲染去重机制以及设计令牌处理方案,帮助开发者高效管理 Gutenberg 中的样式层级与优先级,实现可预测的级联效果。